TLS chroni komunikację w internecie, ale samo włączenie szyfrowania nie gwarantuje pełnego bezpieczeństwa. W artykule wyjaśniam, jak działa TLS, jak zabezpiecza przesyłane dane i na co zwrócić uwagę przy jego konfiguracji. Podpowiadam też, jakich błędów unikać, by nie osłabić ochrony w praktyce.
- TLS szyfruje transmisję, chroni jej integralność i uwierzytelnia serwer.
- Preferuj TLS 1.3; TLS 1.2 pozostaw dla zgodności, a starsze protokoły wyłącz.
- Chroń klucz prywatny i poprawnie instaluj łańcuch certyfikatów.
- Wymuszaj HTTPS, unikaj mixed content i ostrożnie konfiguruj HSTS.
- Automatyzuj odnawianie oraz monitoruj certyfikaty i wszystkie węzły.
- Regularnie testuj i aktualizuj konfigurację; HTTPS nie gwarantuje wiarygodności witryny.
TLS (Transport Layer Security) chroni dane przesyłane między klientem, na przykład przeglądarką, a serwerem. Choć potocznie mówi się o „certyfikacie SSL”, współczesne połączenia wykorzystują TLS. Certyfikat X.509 wiąże nazwę hosta z kluczem publicznym, dzięki czemu klient może sprawdzić, czy łączy się z właściwym serwerem. TLS zapewnia poufność, integralność danych i uwierzytelnienie, ale nie potwierdza, że witryna jest uczciwa ani wolna od błędów.
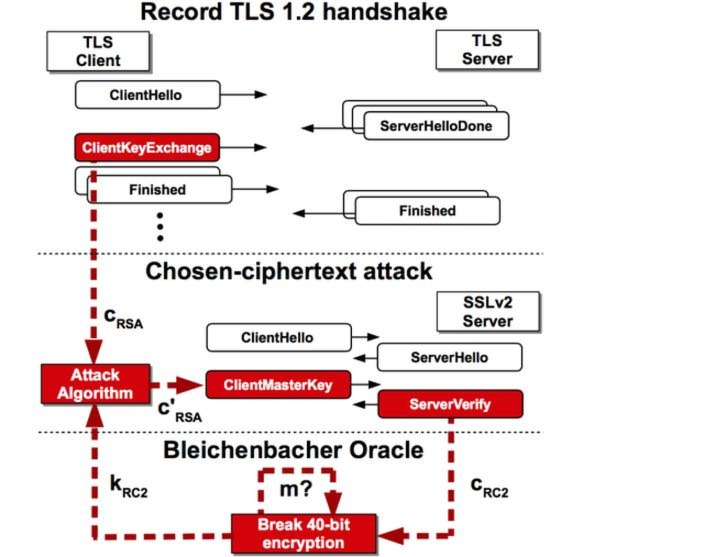
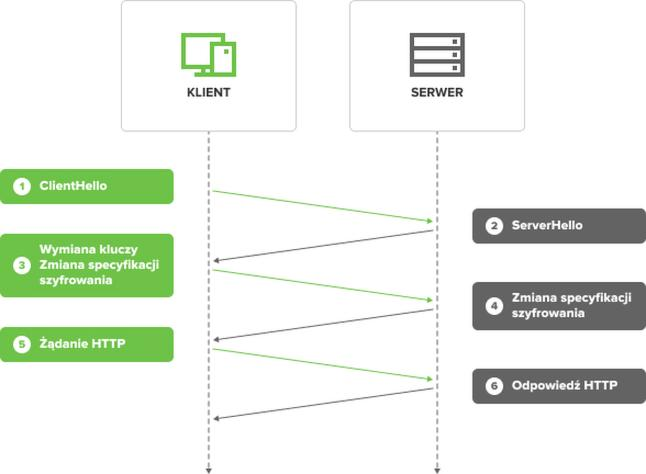
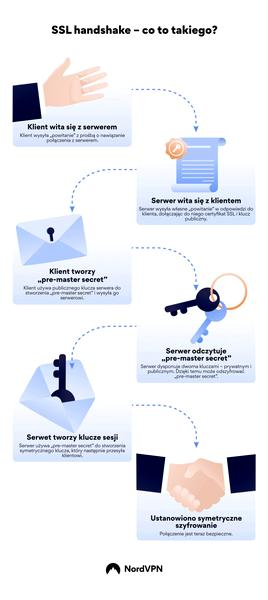
Połączenie zaczyna handshake. Klient wysyła ClientHello z obsługiwanymi wersjami TLS, zestawami szyfrów i innymi parametrami, a serwer odpowiada ServerHello, wybiera wspólne ustawienia i przedstawia certyfikat. Następnie klient sprawdza nazwę domeny, termin ważności oraz łańcuch zaufania prowadzący do uznanego urzędu certyfikacji. Serwer może też dowieść, że posiada pasujący klucz prywatny. Certyfikat pomaga potwierdzić tożsamość serwera, ale sam nie szyfruje całej strony.
Każda sesja ma własny sekret — i to chroni twoje dane
Po uwierzytelnieniu strony uzgadniają wspólny sekret, z którego wyprowadzają klucze sesyjne. Nowoczesny TLS często wykorzystuje efemeryczną wymianę kluczy ECDHE, zapewniając Perfect Forward Secrecy: każda sesja otrzymuje własny materiał kryptograficzny. Dlatego późniejsze przejęcie długoterminowego klucza prywatnego serwera nie powinno odsłonić wcześniej zarejestrowanych rozmów. Dane, takie jak formularze, nagłówki HTTP, hasła i informacje o płatnościach, szyfrują szybkie algorytmy symetryczne, między innymi AES-128-GCM, AES-256-GCM i ChaCha20-Poly1305.
TLS 1.3 upraszcza handshake, zmniejsza liczbę rund potrzebnych do zestawienia połączenia i usuwa przestarzałe mechanizmy. TLS 1.2 również może być bezpieczny, jeśli poprawnie go skonfigurujesz. Włącz więc TLS 1.2 i 1.3, wyłącz SSL oraz TLS 1.0 i 1.1, chroń klucz prywatny i zadbaj o kompletny łańcuch certyfikatów. Wznowienie sesji przyspiesza kolejne połączenia, a 0-RTT w TLS 1.3 skraca oczekiwanie, lecz niektóre dane mogą zostać odtworzone. Regularnie monitoruj certyfikaty i ustawienia, ponieważ wygasły certyfikat lub błędny łańcuch może przerwać połączenie równie skutecznie jak zła konfiguracja szyfrów.
TLS w praktyce: bezpieczna konfiguracja i typowe pułapki
Skonfiguruj TLS, zabezpiecz klucze i certyfikaty oraz regularnie testuj połączenia. Sam certyfikat nie wystarczy — ważne są również wersje protokołu, ustawienia serwera i bieżąca konserwacja.
- Preferuj TLS 1.3, a TLS 1.2 zachowaj dla zgodności. Wyłącz przestarzałe SSL oraz TLS 1.0 i 1.1. TLS chroni poufność i integralność transmisji oraz uwierzytelnia serwer, ale nie usuwa luk w aplikacji.
- Dobierz certyfikat do potrzeb. DV potwierdza kontrolę nad domeną, natomiast OV i EV wymagają dodatkowej weryfikacji organizacji — nie zapewniają jednak silniejszego szyfrowania. Upewnij się, że SAN obejmuje wszystkie używane nazwy. Certyfikat wildcard zwykle chroni subdomeny tylko jednego poziomu.
- Chroń klucz prywatny i zainstaluj pełny łańcuch certyfikatów. Generuj klucz i CSR w kontrolowanym środowisku, ogranicz dostęp do klucza, a w razie potrzeby skorzystaj z HSM lub KMS. Skonfiguruj na serwerze certyfikat, klucz i certyfikaty pośrednie — inaczej przeglądarki mogą zgłaszać błędy zaufania, mimo że certyfikat serwera jest prawidłowy.
- Wybieraj nowoczesne algorytmy i Perfect Forward Secrecy. Stosuj silne zestawy szyfrów, takie jak AES-GCM lub ChaCha20-Poly1305, oraz wymianę kluczy ECDHE. Dzięki PFS późniejsze przejęcie długoterminowego klucza serwera nie pozwala łatwo odszyfrować wcześniejszych sesji.
- Wymuszaj HTTPS i ostrożnie włączaj HSTS. Przekieruj ruch HTTP do HTTPS, a także usuń mixed content, czyli zasoby ładowane niezabezpieczonym połączeniem. Zanim ustawisz długi okres HSTS lub opcję
includeSubDomains, sprawdź, czy wszystkie objęte hosty obsługują HTTPS. - Automatyzuj odnowienia i monitoruj certyfikaty. Korzystaj z ACME lub systemu zarządzania certyfikatami. Kontroluj terminy ważności, łańcuch certyfikatów oraz certyfikaty prezentowane przez każdy węzeł. Wygaśnięcie certyfikatu lub awaria odnowienia może uniemożliwić użytkownikom bezpieczne połączenie.
- Testuj konfigurację i aktualizuj serwer. Narzędziami audytowymi sprawdzaj wersje TLS, zestawy szyfrów, nazwy certyfikatów, przekierowania i HSTS. Aktualizuj system, serwer oraz biblioteki kryptograficzne, bo luki, błędna konfiguracja lub niespójne ustawienia proxy i backendu osłabiają ochronę.
- Nie utożsamiaj HTTPS z wiarygodnością strony. Certyfikat chroni transmisję i pomaga potwierdzić domenę, ale nie gwarantuje uczciwości jej właściciela ani braku luk w aplikacji. Jeśli korzystasz z CDN, load balancera lub reverse proxy, sprawdź też, które odcinki połączenia są szyfrowane.
| Obszar | Parametr | Wartość / praktyka |
|---|---|---|
| Łańcuch zaufania | Elementy | Root CA → Intermediate CA → certyfikat serwera |
| Walidacja | DV / OV / EV | domena / organizacja / rozszerzona weryfikacja |
| Nazwy hostów | SAN | każda używana domena; CN nie zastępuje SAN |
| Protokoły | Dozwolone | TLS 1.2, TLS 1.3 |
| Protokoły | Wyłączyć | SSL 2.0/3.0, TLS 1.0/1.1 |
| Szyfry | Przykłady | AES-GCM, ChaCha20-Poly1305; ECDHE |
| Klucz prywatny | Dostęp | ograniczony; nigdy nie publikować |
| Odnowienie | Automatyzacja | ACME / API; test odnowienia i wdrożenia |
| Monitoring | Alerty | ≥30 dni przed wygaśnięciem; wszystkie węzły |
| Kontrola | Sprawdzać | łańcuch, SAN, ważność, protokoły, szyfry |
| Typowe błędy | Ryzyko | brak intermediate, mixed content, wygasły certyfikat |
Certyfikaty TLS: łańcuch zaufania, walidacja i dobór typu
Certyfikat TLS wiąże domenę z kluczem publicznym, dzięki czemu przeglądarka może uwierzytelnić serwer i uzgodnić klucze sesyjne chroniące transmisję. Jak już zgłębiasz ten temat to Poznaj, jak pasywacja chroni metale przed korozją. Choć potocznie nadal mówi się „SSL”, współczesne połączenia korzystają z TLS — najlepiej w wersji 1.3, a w razie potrzeby zgodności ze starszymi systemami także 1.2.
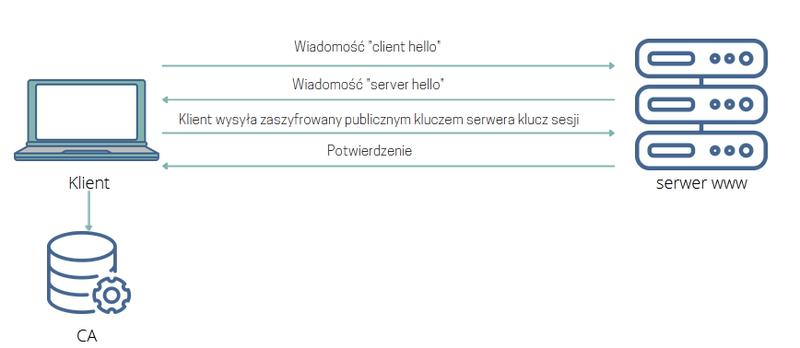
Zaufanie buduje łańcuch certyfikatów: certyfikat serwera prowadzi przez pośrednie urzędy certyfikacji do zaufanego certyfikatu głównego. Klient sprawdza m.in. nazwę hosta w polu SAN, okres ważności i podpisy. Jeśli zabraknie certyfikatu pośredniego lub nazwy domeny, np. wariantu z „www”, przeglądarka może wyświetlić ostrzeżenie. Klucz prywatny przechowuj na serwerze i ogranicz do niego dostęp.
Automatyczne odnowienia ochronią twoją witrynę przed wygaśnięciem certyfikatu
Certyfikat DV potwierdza kontrolę nad domeną i zwykle wystarcza dla bloga, API lub prostej strony firmowej. OV dodatkowo weryfikuje organizację, a EV dokładniej sprawdza jej dane, choć przeglądarki nie wyróżniają już tej walidacji zielonym paskiem. Poziomy te różnią się zakresem weryfikacji tożsamości, nie siłą szyfrowania. Dla wielu subdomen wybierz wildcard, np. *.przyklad.pl, a dla kilku odrębnych nazw — certyfikat SAN. Pamiętaj, że wildcard zwykle nie obejmuje domeny głównej ani subdomen kolejnych poziomów.
Poprawnie skonfigurowany TLS chroni dane przesyłane między użytkownikiem a witryną. Regularna kontrola certyfikatu i jego odnowień pomaga utrzymać tę ochronę bez przerw.
Przed zakupem ustal, jakie nazwy obejmie certyfikat, kto będzie zarządzać kluczem i jak przebiegnie odnowienie. Od 15 marca 2026 roku maksymalny okres ważności publicznych certyfikatów wynosi 200 dni; skróci się do 100 dni od 15 marca 2027 roku i do 47 dni od 15 marca 2029 roku. Dlatego automatyzuj odnowienia. Po instalacji regularnie kontroluj łańcuch certyfikatów, terminy i konfigurację oraz wyłącz przestarzałe protokoły. Sprawdzenie domen i sposobu odnowienia pomaga uniknąć większości problemów.
Ciekawostka: certyfikat wildcard dla *.przyklad.pl obejmie np. sklep.przyklad.pl, ale nie przyklad.pl ani api.dev.przyklad.pl — nazwę domeny głównej trzeba dodać osobno.
Błędy konfiguracji, które osłabiają bezpieczeństwo połączeń
Te błędy konfiguracji TLS mogą osłabić szyfrowanie, utrudnić weryfikację serwera lub przerwać bezpieczne połączenie:
- Przestarzałe protokoły — wyłącz SSL oraz TLS 1.0 i 1.1. Obsługuj TLS 1.2, a jeśli to możliwe, preferuj TLS 1.3.
- Słabe szyfry i brak PFS — wyłącz RC4, 3DES i inne przestarzałe zestawy szyfrów. Zamiast nich stosuj AES-GCM lub ChaCha20-Poly1305 oraz wymianę kluczy ECDHE, która zapewnia Perfect Forward Secrecy.
- Nieprawidłowy certyfikat lub niepełny łańcuch — upewnij się, że certyfikat obejmuje nazwę hosta w polu SAN, pozostaje ważny i zawiera prawidłowo skonfigurowane certyfikaty pośrednie. W przeciwnym razie przeglądarka może wyświetlać ostrzeżenia, nawet jeśli certyfikat serwera nie wygasł.
- Niedostateczna ochrona klucza prywatnego — ogranicz do niego dostęp, przechowuj go w bezpiecznym miejscu i nie udostępniaj bez potrzeby. Jeśli podejrzewasz kompromitację, wygeneruj nowy klucz i wymień certyfikat.
- Brak kontroli odnowień certyfikatów — wygasły certyfikat może przerwać połączenia i powodować błędy u użytkowników. Dlatego automatyzuj odnowienia, monitoruj certyfikaty prezentowane przez serwery oraz sprawdzaj wszystkie węzły, proxy i load balancery.
- Niespójna konfiguracja HTTPS — przekieruj ruch z HTTP, unikaj pętli przekierowań i ładuj zasoby przez HTTPS, aby zapobiec problemom z dostępnością oraz mixed content. Sprawdź również, czy TLS chroni każdy wymagany odcinek połączenia, także między reverse proxy a backendem.
- Nieprzemyślane wdrożenie HSTS — HSTS wymusza HTTPS, ale błędne ustawienia, takie jak
includeSubDomainslub zbyt długa polityka, mogą zablokować dostęp do nieprzygotowanych subdomen. Zanim je włączysz, sprawdź całą infrastrukturę. - Brak regularnych aktualizacji i testów — aktualizuj serwery i biblioteki kryptograficzne, aby usuwać znane luki. Regularnie testuj też konfigurację TLS, certyfikaty, zestawy szyfrów i obsługiwane wersje protokołu.
Automatyczne odnawianie i monitoring certyfikatów w praktyce
Automatyzuj odnawianie certyfikatów TLS, monitoruj ich ważność i szybko wykrywaj problemy w całej infrastrukturze.
- Utwórz ewidencję certyfikatów. Zapisz domeny i nazwy SAN, lokalizacje certyfikatów, serwery, load balancery, CDN-y oraz osoby odpowiedzialne. Oznacz też certyfikaty wildcard i wielodomenowe, ponieważ ich wymiana może wpłynąć na wiele usług.
- Skonfiguruj automatyczne wydawanie i odnawianie. Wdróż klienta ACME lub centralny system zarządzania cyklem życia certyfikatów. Zaplanuj odnowienie z wyprzedzeniem i sprawdź, czy system potrafi ponownie zweryfikować domenę, np. przez DNS lub HTTP. Wcześniejsza walidacja nie musi zachować ważności bezterminowo.
- Połącz odnowienie z wdrożeniem. Skonfiguruj instalację nowego certyfikatu na wszystkich właściwych węzłach oraz przeładowanie usługi. Następnie sprawdź certyfikat prezentowany klientom, kompletność łańcucha pośredniego i zgodność nazw SAN. Dzięki temu unikniesz sytuacji, w której część klastra nadal używa starego certyfikatu.
- Monitoruj ważność i automatyzację. Ustaw alerty, np. 30 dni przed wygaśnięciem, oraz osobne powiadomienia o błędach walidacji, odnowienia i wdrożenia. Sprawdzaj certyfikaty z zewnątrz — nie tylko pliki na dysku — we wszystkich regionach, na serwerach i w punktach terminacji TLS.
- Kontroluj konfigurację TLS i zaufanie. Regularnie sprawdzaj, czy serwery używają TLS 1.2 lub 1.3, nie udostępniają przestarzałych protokołów, a certyfikaty mają poprawny łańcuch i nie wygasły. Monitoruj też logi Certificate Transparency, aby wykrywać nieoczekiwane certyfikaty dla swoich domen. Rekordy CAA mogą dodatkowo ograniczyć listę urzędów certyfikacji uprawnionych do ich wystawiania.
- Przygotuj awaryjną procedurę wymiany. Opisz, jak wygenerować nowy klucz, wymienić certyfikat i zareagować na kompromitację lub błędne wydanie. Ogranicz dostęp do kluczy prywatnych, a w środowiskach o podwyższonych wymaganiach rozważ HSM lub KMS. Po wymianie sprawdź każde miejsce, w którym używasz certyfikatu.
Źródła:
- https://www.serverion.com/pl/uncategorized/how-to-implement-tls-for-secure-data-transfer/
- https://ssl24.pl/baza-wiedzy/informacje-ogolne/23,czym-jest-certyfikat-ssl-i-jakie-daje-korzysci
Najczęściej zadawane pytania (FAQ)
Jakie funkcje bezpieczeństwa zapewnia TLS?TLS zapewnia poufność i integralność danych przesyłanych między klientem a serwerem oraz pomaga uwierzytelnić serwer. Nie gwarantuje jednak, że witryna jest uczciwa ani wolna od luk w aplikacji.
Jakie wersje TLS warto włączyć?Preferuj TLS 1.3, a TLS 1.2 pozostaw dla zgodności ze starszymi systemami. Wyłącz SSL oraz TLS 1.0 i 1.1, które są przestarzałe.
Jak poprawnie chronić certyfikat TLS i klucz prywatny?Upewnij się, że certyfikat obejmuje wszystkie używane nazwy hostów w polu SAN i że serwer udostępnia kompletny łańcuch certyfikatów. Ogranicz dostęp do klucza prywatnego, a w razie potrzeby przechowuj go w HSM lub KMS.
Jak uniknąć przerwy w działaniu witryny z powodu wygaśnięcia certyfikatu?Zautomatyzuj wydawanie i odnawianie certyfikatów za pomocą ACME lub systemu zarządzania certyfikatami. Monitoruj ich ważność oraz wdrożenie na wszystkich serwerach, proxy i load balancerach; od 15 marca 2026 roku maksymalny okres ważności publicznych certyfikatów wynosi 200 dni.
Dlaczego HTTPS nie oznacza, że witryna jest godna zaufania?HTTPS chroni transmisję i pomaga potwierdzić, że użytkownik łączy się z domeną wskazaną w certyfikacie. Nie potwierdza jednak uczciwości właściciela witryny ani bezpieczeństwa jej aplikacji.