Atak szyfrujący pliki może w jednej chwili pozbawić firmę dostępu do dokumentów, systemów i danych klientów. W tym artykule wyjaśniam, jak rozpoznać atak, jakie kroki podjąć, by zwiększyć szanse na odzyskanie danych, oraz jak ograniczyć jego skutki. Podpowiadam też, jak wzmocnić zabezpieczenia, aby lepiej chronić firmę przed podobnymi incydentami w przyszłości.
- Rozpoznaj ransomware po zaszyfrowanych plikach, spowolnieniu urządzenia lub żądaniu okupu.
- Natychmiast odłącz zainfekowane urządzenia od sieci i zabezpiecz dowody.
- Usuń zagrożenie przed przywróceniem danych z czystej kopii zapasowej.
- Sprawdź, czy dla danego wariantu istnieje sprawdzone narzędzie deszyfrujące.
- Nie płać pochopnie — okup nie gwarantuje odzyskania plików.
- Wzmocnij ochronę: aktualizuj systemy, włącz MFA i ograniczaj uprawnienia.
- Przechowuj kopie offline i regularnie testuj ich odtwarzanie.
- Przygotuj zespół na incydent i szkol pracowników z rozpoznawania phishingu.
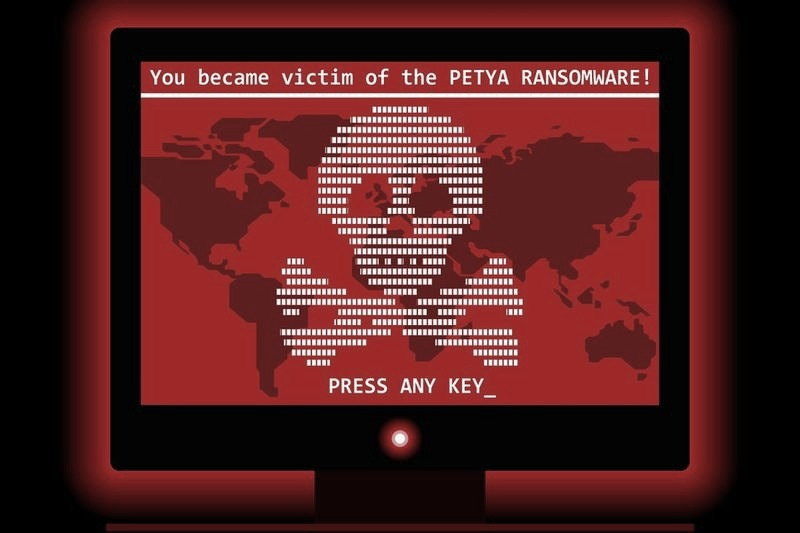
Ransomware szyfruje pliki lub blokuje dostęp do urządzenia, a następnie żąda okupu, zwykle w kryptowalucie. Zanim pojawi się żądanie zapłaty, komputer może zwolnić, dysk pracować bez przerwy, a dokumenty przestać się otwierać. Sprawdź też, czy nie zmieniły się nazwy lub rozszerzenia plików, na przykład na .locked albo .encrypted. Alarmujące sygnały to również wyłączony antywirus, niedostępny pulpit i instrukcja płatności — czasem z licznikiem odliczającym 72 godziny. Do infekcji może doprowadzić fałszywa faktura w załączniku Word, PDF lub ZIP, podejrzany link, nieaktualny program, zainfekowany nośnik USB albo słabo zabezpieczony pulpit zdalny.
Jeśli podejrzewasz atak, odłącz komputer od sieci — Wi‑Fi, internetu, kabla sieciowego i sieci lokalnej. Odłącz też dyski zewnętrzne oraz inne nośniki, a kopii zapasowych nie podłączaj — ransomware może szukać plików na udziałach sieciowych. Nie uruchamiaj ponownie urządzenia bez potrzeby. Zgłoś incydent administratorowi lub specjaliście IT, zachowaj żądanie okupu i zanotuj, kiedy pojawiły się pierwsze objawy. W takiej sytuacji najpierw odizolowałabym sprzęt od sieci, zamiast samodzielnie usuwać podejrzane pliki.
Kopia zapasowa może uratować twoje pliki po ataku
Po odizolowaniu urządzenia przeskanuj je aktualnym narzędziem bezpieczeństwa. Specjalista może też uruchomić system w trybie awaryjnym, użyć nośnika ratunkowego lub ponownie zainstalować system. Samo usunięcie ransomware nie odszyfruje plików, dlatego sprawdź, czy masz czystą kopię zapasową sprzed ataku. Przywróć ją dopiero po oczyszczeniu urządzenia i upewnieniu się, że nie jest podłączona do zainfekowanej sieci. Sprawdź również, czy istnieje bezpłatne narzędzie deszyfrujące dla danego wariantu ransomware. Zapłata nie gwarantuje odzyskania danych: przestępcy mogą nie przekazać klucza, zażądać kolejnej kwoty lub wykorzystać skradzione informacje do następnego wymuszenia.
Na co dzień twórz kopie ważnych plików, przechowuj je oddzielnie — offline lub w chmurze zabezpieczonej osobnym hasłem — i regularnie sprawdzaj, czy możesz je odtworzyć. Aktualizuj system, przeglądarkę i aplikacje, korzystaj z ochrony w czasie rzeczywistym, stosuj unikalne hasła oraz uwierzytelnianie dwuskładnikowe. W firmie ogranicz uprawnienia użytkowników, zabezpiecz zdalny dostęp i szkol zespół w rozpoznawaniu phishingu. Dzięki tym działaniom możesz ograniczyć rozprzestrzenianie ataku i ułatwić odzyskanie danych, choć nie wyeliminujesz całkowicie ryzyka.
Jak postępować po ataku szyfrującym na firmę
Najpierw zatrzymaj atak, a potem bezpiecznie odzyskaj dane i ogranicz ryzyko kolejnego incydentu. Samo usunięcie złośliwego oprogramowania nie odszyfruje plików, dlatego nie podłączaj zainfekowanych urządzeń do sieci.
- Odizoluj zainfekowane urządzenia. Odłącz je od internetu, sieci firmowej i współdzielonych zasobów, aby powstrzymać szyfrowanie kolejnych plików oraz infekowanie udziałów sieciowych. Nie wyłączaj sprzętu pochopnie ani nie usuwaj śladów — logi mogą pomóc ustalić przebieg incydentu.
- Zabezpiecz dowody i ustal zakres ataku. Zachowaj komunikat z żądaniem okupu, zmienione nazwy lub rozszerzenia plików oraz dostępne logi. Sprawdź, które komputery, konta i zasoby sieciowe ucierpiały. Ponieważ napastnicy mogli też wykraść dane lub dane uwierzytelniające, nie zakładaj, że szyfrowanie było jedynym etapem ataku.
- Usuń zagrożenie przed przywróceniem systemów. Zleć kontrolę urządzeń aktualnemu narzędziu ochronnemu lub specjalistom; w razie potrzeby uruchom system w trybie awaryjnym albo odtwórz go z zaufanego nośnika. Dopóki nie potwierdzisz usunięcia infekcji, nie podłączaj urządzenia do sieci ani kopii zapasowych.
- Odzyskuj pliki z bezpiecznego źródła. Sprawdź kopie zapasowe sprzed ataku, przechowywane poza zainfekowanym środowiskiem, i przywróć dane na oczyszczonych systemach. Zweryfikuj też, czy dla danego wariantu ransomware istnieje sprawdzone narzędzie deszyfrujące. Usunięcie wirusa nie przywróci plików, jeśli silne szyfrowanie uniemożliwia ich odzyskanie bez klucza lub kopii.
- Nie zakładaj, że okup zapewni odzyskanie danych. Zapłata nie gwarantuje działającego klucza: przestępcy mogą zniknąć, zażądać kolejnych wpłat albo nie umieć odszyfrować plików. Ponieważ okup może finansować dalszą działalność przestępczą, przed podjęciem decyzji skonsultuj się z ekspertami i odpowiednimi służbami.
- Wzmocnij ochronę przed wznowieniem pracy. Zmień przejęte hasła, włącz uwierzytelnianie wieloskładnikowe i ogranicz uprawnienia kont. Zaktualizuj systemy oraz aplikacje, zabezpiecz zdalny dostęp i wdroż ochronę stacji roboczych. Ponadto regularnie twórz kopie zapasowe, w tym odłączone od sieci, i testuj ich odtwarzanie. Szkol pracowników w rozpoznawaniu phishingu.
| Obszar | Działanie / dane | Efekt |
|---|---|---|
| Odzyskiwanie | Kopia offline; test odtworzenia co 3–6 mies. | Przywrócenie sprzed ataku |
| Deszyfrowanie | No More Ransom; narzędzie dobrane do wariantu | Bezpłatne, jeśli dostępne |
| Okup | Brak gwarancji klucza; możliwe kolejne żądania | Niepewne odzyskanie danych |
| Kopie zapasowe | Reguła 3-2-1: 3 kopie, 2 nośniki, 1 poza siecią | Mniejszy wpływ szyfrowania |
| Ochrona | MFA; aktualizacje; ograniczenie uprawnień; szkolenia | Mniej dróg infekcji |
| Reakcja | Natychmiast odłącz urządzenie od sieci | Ograniczenie rozprzestrzeniania |
Odzyskiwanie zaszyfrowanych plików z kopii zapasowej i narzędzi deszyfrujących
Po ataku ransomware najbezpieczniej odzyskasz dane z kopii zapasowej sprzed infekcji. Najpierw odłącz zainfekowane urządzenie od internetu i sieci lokalnej, bo złośliwe oprogramowanie może zaszyfrować także foldery współdzielone i podłączone nośniki. Sprawdź datę kopii oraz stan plików, a przywracanie rozpocznij dopiero po usunięciu zagrożenia. Przechowuj co najmniej 3 kopie danych na 2 różnych nośnikach, w tym 1 offline lub poza głównym systemem.
Przed rozpoczęciem odzyskiwania danych wykonaj następujące czynności:
- Odłącz zainfekowane urządzenie od internetu i sieci lokalnej.
- Sprawdź datę kopii zapasowej oraz stan znajdujących się w niej plików.
- Usuń zagrożenie, zanim rozpoczniesz przywracanie danych.
- Przechowuj kopie na różnych nośnikach, w tym co najmniej jedną offline.
Jeśli nie masz aktualnej kopii, poszukaj darmowego narzędzia do odszyfrowywania konkretnego wariantu ransomware, na przykład w projekcie No More Ransom. Skuteczność zależy od rodzaju infekcji: błędy przestępców w implementacji szyfrowania mogą ułatwić odzyskanie danych, ale złamanie nowoczesnych algorytmów, takich jak AES-256 połączony z RSA-2048, zwykle przekracza możliwości zwykłego komputera. Rozszerzenia „.locked” i „.encrypted” nie pozwalają ustalić właściwego narzędzia, dlatego najpierw rozpoznaj wariant zagrożenia. Zachowaj zaszyfrowane pliki w osobnym miejscu — nowe narzędzie lub klucz mogą kiedyś umożliwić ich odzyskanie.
Nie płać okupu — odzyskuj dane bezpieczniej dzięki kopiom i ostrożnym testom
Po wykryciu ataku nie płać pochopnie okupu. Nawet jeśli przestępcy żądają kryptowaluty, zapłata nie gwarantuje klucza deszyfrującego; mogą zażądać kolejnej wpłaty albo zniknąć bez odpowiedzi. Niektórzy twórcy ransomware w ogóle nie przygotowują sposobu odszyfrowania danych. Najpierw przeskanuj urządzenie aktualnym programem zabezpieczającym, a potem przetestuj narzędzie deszyfrujące na kopii kilku plików. Unikaj przypadkowych programów obiecujących natychmiastowe odzyskanie wszystkich danych — mogą oszukiwać lub instalować kolejne złośliwe oprogramowanie. Jeżeli ciekawią cię takie treści to poznaj objawy brain rot i odzyskaj koncentrację.
Po odzyskaniu plików zaktualizuj system i aplikacje, zmień hasła oraz sprawdź, czy ktoś ukradł dane logowania lub poufne dokumenty. Przygotuj plan backupu obejmujący automatyczne kopie, osobne konto do ich obsługi i regularne testy odtwarzania, na przykład raz w miesiącu. Dzięki nim sprawdzisz, czy archiwum działa, zanim będzie potrzebne. Kopie offline, ostrożność przy załącznikach i aktualne oprogramowanie ochronne nie gwarantują pełnej ochrony, ale mogą znacznie ograniczyć skutki ataku.
Dlaczego płacenie okupu nie gwarantuje odzyskania danych
Okup nie gwarantuje odzyskania plików — to żądanie przestępców, nie wiążąca umowa. Po wpłacie mogą nie wysłać klucza deszyfrującego, zniknąć albo zażądać kolejnej kwoty. Co więcej, niektóre rodziny ransomware nie potrafią poprawnie odszyfrowywać plików; twórcy Petya w ogóle nie przewidzieli takiej funkcji.
Bez klucza ofiara nie odzyska plików. Współczesne ransomware szyfruje je algorytmem AES, a klucz zabezpiecza kryptografią asymetryczną, na przykład RSA. W rezultacie dokumenty, zdjęcia i bazy danych pozostają zaszyfrowane, a klucz prywatny trafia do napastników. Zwykły użytkownik nie złamie silnego szyfrowania metodą prób i błędów.
Nawet jeśli przestępcy prześlą narzędzie, może ono działać wadliwie lub nie przywrócić wszystkich plików. Mogą też nie przypisać wpłaty do właściwej ofiary, a błędny program deszyfrujący dodatkowo uszkodzi dane. Ponadto zapłata nie usuwa infekcji ani nie cofa kradzieży informacji. Przy podwójnym wymuszeniu hakerzy mogą skopiować poufne pliki i nadal grozić ich publikacją, dlatego ich obietnicom warto ufać z dużą rezerwą.
Kopie offline mogą ocalić dane, gdy cyberprzestępcy zawodzą
Zapłata nie przywraca systemu do bezpiecznego stanu. Ransomware może usunąć lokalne kopie zapasowe, zaszyfrować foldery sieciowe, wyłączyć zabezpieczenia lub pobrać dodatkowe złośliwe oprogramowanie. Dlatego po odszyfrowaniu trzeba sprawdzić urządzenia, zmienić przejęte hasła i ustalić, czy doszło do kradzieży danych. Bez tych działań użytkownik lub firma ryzykuje kolejny atak.
Bezpieczniej odtworzyć dane z kopii wykonanej przed incydentem, najlepiej przechowywanej offline lub na koncie chronionym osobnym hasłem. Warto też sprawdzić, czy istnieje darmowe narzędzie deszyfrujące dla danego wariantu ransomware. Po ataku odłącz zainfekowane urządzenie od sieci, zabezpiecz dowody i skonsultuj się ze specjalistami. Regularne, testowane kopie zapasowe oraz aktualizacje nie zapewniają pełnej ochrony, ale pozwalają odzyskać dane bez polegania na obietnicach przestępców.
Wskazówka: zanim przywrócisz kopię zapasową, upewnij się, że ransomware zostało usunięte — inaczej odzyskane pliki mogą ponownie zostać zaszyfrowane.
Jak zabezpieczyć firmę przed kolejnym atakiem ransomware
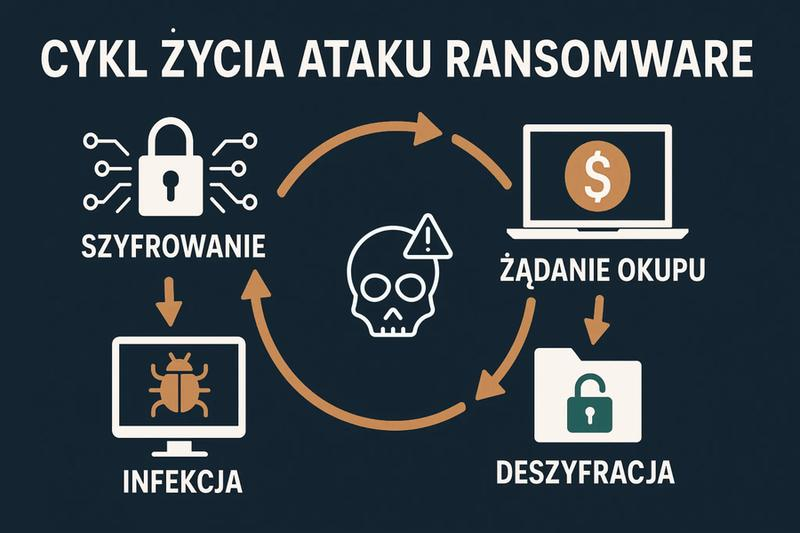
Po ataku ransomware ustalcie, jak przestępcy dostali się do sieci: przez fałszywą fakturę, zainfekowany załącznik, niezałatane oprogramowanie, przejęte konto czy słabo chroniony zdalny pulpit. Następnie zamknijcie tę drogę — samo usunięcie złośliwego programu nie wystarczy. Zaktualizujcie systemy, przeglądarki i aplikacje, zmieńcie hasła, włączcie uwierzytelnianie wieloskładnikowe i ograniczcie uprawnienia użytkowników. Sprawdźcie też logi oraz urządzenia w sieci, bo ransomware może zaatakować udziały firmowe, serwery i kopie zapasowe.
Chrońcie kopie danych przed zaszyfrowaniem: przechowujcie je offline albo w odizolowanej chmurze z osobnymi danymi logowania. Najważniejsze informacje kopiujcie codziennie, a co najmniej raz w miesiącu przetestujcie ich odtworzenie. Zadbajcie również o aktualne oprogramowanie ochronne, które analizuje podejrzane zachowania — nowe warianty ransomware mogą omijać wykrywanie znanych sygnatur.
Gdy liczy się każda minuta: zespół gotowy na cyberatak
Przed atakiem ustalcie, kto odłączy zainfekowany komputer, skontaktuje się z IT i powiadomi klientów oraz zarząd. Przygotujcie numery do specjalistów od reagowania na incydenty i wskażcie usługi, które trzeba przywrócić w pierwszej kolejności. Gdy zauważycie nagłe spowolnienie, nietypową aktywność dysku lub zmienione rozszerzenia plików, odłączcie urządzenie od internetu i sieci lokalnej, by ograniczyć szkody. Ćwiczcie ten scenariusz z zespołem co najmniej raz na pół roku.
Uczcie pracowników rozpoznawać phishing: podejrzane linki, pilne prośby o przelew i nieoczekiwane załączniki PDF, DOC czy ZIP. Prowadźcie krótkie szkolenia co kwartał, organizujcie ćwiczenia z fałszywymi wiadomościami co kilka miesięcy i jasno określcie, jak zgłaszać podejrzane e-maile. Nie płaćcie pochopnie okupu — przestępcy nie muszą przekazać klucza, a mogą zażądać kolejnej wpłaty. Najpierw zabezpieczcie dowody, skonsultujcie się ze specjalistami i sprawdźcie, czy odzyskacie dane z kopii.
Wskazówka: Regularnie testujcie odtwarzanie kopii zapasowych — sama kopia nie daje pewności, że po ataku uda się szybko przywrócić dane.
Najczęstsze pytania i odpowiedzi (FAQ)
Jak rozpoznać, że firma padła ofiarą ataku szyfrującego pliki?Niepokojącymi sygnałami są pliki, których nie można otworzyć, zmienione nazwy lub rozszerzenia, spowolnienie komputera oraz komunikat z żądaniem okupu. Atak mogą poprzedzić wyłączony antywirus, nietypowa aktywność dysku lub niedostępny pulpit.
Co zrobić jako pierwsze po wykryciu ransomware?Natychmiast odłącz zainfekowane urządzenie od internetu, sieci firmowej i podłączonych nośników, aby ograniczyć rozprzestrzenianie się zagrożenia. Zgłoś incydent administratorowi lub specjaliście IT, zachowaj żądanie okupu i dostępne logi, a kopii zapasowych nie podłączaj do czasu usunięcia infekcji.
Jak najbezpieczniej odzyskać zaszyfrowane pliki?Najpierw usuń zagrożenie i upewnij się, że system jest czysty, a następnie przywróć dane z kopii zapasowej wykonanej przed atakiem. Jeśli kopii nie ma, sprawdź, czy dla rozpoznanego wariantu ransomware dostępne jest sprawdzone, bezpłatne narzędzie deszyfrujące, na przykład w projekcie No More Ransom.
Czy warto zapłacić okup za odzyskanie danych?Zapłata nie gwarantuje otrzymania działającego klucza ani odzyskania wszystkich plików, a przestępcy mogą zażądać kolejnej wpłaty lub wykorzystać skradzione informacje. Przed podjęciem decyzji skonsultuj się ze specjalistami i odpowiednimi służbami oraz sprawdź możliwości odtworzenia danych z kopii.
Jak firma może ograniczyć ryzyko kolejnego ataku ransomware?Przechowuj kopie zapasowe offline lub w odizolowanej chmurze, regularnie testuj ich odtwarzanie oraz aktualizuj systemy i aplikacje. Włącz uwierzytelnianie wieloskładnikowe, ogranicz uprawnienia użytkowników, zabezpiecz zdalny dostęp i szkol pracowników w rozpoznawaniu phishingu.