Cyberbezpieczeństwo to dziś nie tylko kwestia technologii, lecz także codziennych nawyków i świadomych decyzji. W tym artykule wyjaśnię, jak rozpoznawać najczęstsze zagrożenia i skutecznie chronić swoje dane przed atakami. Podpowiem również, od jakich prostych działań warto zacząć, by zwiększyć bezpieczeństwo w sieci — zarówno prywatnie, jak i zawodowo.
Silne hasło utrudnia przejęcie konta. Ustaw je na co najmniej 12 znaków i połącz wielkie oraz małe litery, cyfry i znaki specjalne. Nie używaj imion, dat urodzenia ani prostych ciągów, takich jak „123456”, bo łatwo je odgadnąć lub złamać automatycznie. Ponadto stosuj inne hasło do każdego konta — wtedy wyciek jednego nie da dostępu do poczty, bankowości i mediów społecznościowych.
Ponieważ trudno zapamiętać wiele haseł, skorzystaj z menedżera, który przechowuje je w zaszyfrowanym sejfie i tworzy długie, losowe kombinacje. Dzięki temu nie musisz wybierać między wygodą a bezpieczeństwem. Regularnie sprawdzaj też aktywność kont, włącz powiadomienia o logowaniu z nowego urządzenia i zmień hasło, gdy dowiesz się o wycieku danych. Aktualizuj system i aplikacje, aby usuwać luki ułatwiające ataki.
Jedno skradzione hasło nie musi oznaczać utraty konta
Uwierzytelnianie dwuskładnikowe (2FA) wymaga dwóch metod potwierdzenia tożsamości: hasła, a następnie na przykład kodu z aplikacji, klucza sprzętowego, powiadomienia na telefonie lub odcisku palca. Dzięki temu samo hasło zwykle nie wystarczy do przejęcia konta. Włącz 2FA przede wszystkim w poczcie, bankowości, chmurze i serwisach społecznościowych. Jeśli masz wybór, użyj aplikacji uwierzytelniającej lub klucza sprzętowego zamiast SMS-a, a kody zapasowe przechowuj w bezpiecznym miejscu.
Oprócz haseł i 2FA chroń się przed phishingiem. Oszuści podszywają się w e-mailach, SMS-ach i komunikatorach pod banki, kurierów, urzędy lub znajomych, by skłonić Cię do kliknięcia fałszywego linku albo ujawnienia danych. Zanim się zalogujesz, dokładnie sprawdź adres strony i nadawcę. Jeśli prośba budzi wątpliwości, otwórz serwis samodzielnie, zamiast klikać przesłany odnośnik. Zachowaj ostrożność także przy załącznikach i publicznym Wi-Fi, bo chwila weryfikacji może uchronić przed kradzieżą tożsamości, pieniędzy lub dostępu do ważnych danych.
Cyberbezpieczeństwo: praktyczne zasady ochrony danych
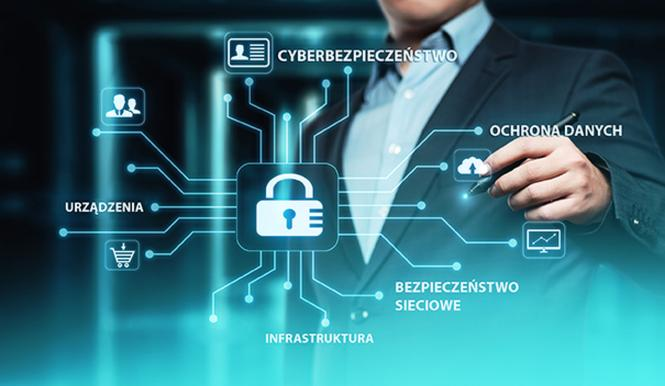
Ogranicz ryzyko phishingu, ransomware, kradzieży tożsamości i nieuprawnionego dostępu, łącząc zabezpieczenia techniczne z jasnymi procedurami i czujnością użytkowników. Według przytoczonych danych 80 proc. incydentów można uniknąć dzięki sprawdzonym praktykom.
- Określ, co chronisz i przed czym. Spisz dane, systemy i urządzenia, a następnie oceń skutki ich ujawnienia, zmiany lub utraty. Uwzględnij informacje klientów, pracowników i dostawców, wymogi branżowe oraz wpływ incydentu na ciągłość działania. Dobierz zabezpieczenia do zagrożeń i dostępnych zasobów.
- Zabezpiecz dostęp do kont i urządzeń. Twórz długie, unikalne hasła i przechowuj je w menedżerze haseł; włącz też uwierzytelnianie dwuskładnikowe. Przyznawaj tylko niezbędne uprawnienia, kontroluj logowania i ustaw alerty o dostępie z nowych urządzeń. Zabezpiecz również smartwatche oraz powiązane usługi w chmurze.
- Aktualizuj i wzmacniaj systemy. Włącz aktualizacje systemów i programów, korzystaj z legalnego oprogramowania, zapór sieciowych oraz ochrony antywirusowej. Szyfruj dane w pamięci i podczas przesyłania. Łącz się z usługami przez HTTPS, a w niezaufanych sieciach używaj VPN i wyłącz automatyczne łączenie z Wi-Fi.
- Weryfikuj wiadomości, linki i prośby o działanie. Nie otwieraj nieoczekiwanych załączników ani nie podawaj danych po kliknięciu linku z e-maila, SMS-a czy komunikatora. Sprawdzaj dokładny adres nadawcy i witryny. Pilne prośby o przelew, kod BLIK lub logowanie potwierdzaj innym kanałem. Zachowaj czujność wobec spersonalizowanych wiadomości, próśb od „znajomych” oraz nagrań głosu i wideo wygenerowanych przez AI.
- Przygotuj organizację i pracowników do reagowania. Ustal proste zasady zgłaszania incydentów, odłączania zainfekowanych urządzeń i przywracania działania. Szkol pracowników, ćwicz scenariusze phishingu i ransomware oraz regularnie twórz kopie zapasowe, które można odtworzyć. Monitoruj logi, przeglądaj uprawnienia i aktualizuj plan reagowania wraz ze zmianą zagrożeń.
- Ogranicz skutki naruszenia danych. Bezpiecznie usuwaj zbędne informacje, a dostęp fizyczny do serwerów i nośników ogranicz do uprawnionych osób. Sprawdź zasady przetwarzania danych przez usługodawców. Po wycieku danych osobowych postępuj zgodnie z komunikatem administratora; jeśli grozi ci kradzież tożsamości, rozważ zastrzeżenie numeru PESEL i sprawdź, czy ktoś nie złożył wniosku kredytowego w twoim imieniu.
| Obszar | Działanie | Wartość / częstotliwość |
|---|---|---|
| Phishing | Sprawdź nadawcę, domenę i link; nie otwieraj nieoczekiwanych załączników | Przed każdym kliknięciem |
| Logowanie | Unikalne hasło + MFA | Hasło: min. 12 znaków |
| Szyfrowanie | Szyfruj dane w spoczynku i podczas przesyłania | AES-256; TLS 1.2+ |
| Aktualizacje | Włącz automatyczne poprawki; pilne luki łatataj niezwłocznie | Kontrola co tydzień |
| Kopie zapasowe | Reguła 3-2-1; jedna kopia offline lub niezmienialna | Backup codziennie; test co kwartał |
| Ryzyko | Rejestruj zasoby, zagrożenia i skutki; przypisz właścicieli | Przegląd co kwartał |
| Szkolenia | Ćwiczenia phishingowe i procedura zgłaszania incydentów | Co najmniej 2 razy w roku |
Phishing i socjotechnika: jak rozpoznać fałszywe wiadomości
Phishing polega na podszywaniu się pod bank, kuriera, urząd, operatora lub znajomą osobę, by nakłonić Cię do kliknięcia, ujawnienia hasła albo zatwierdzenia płatności. Oszust może wysłać fałszywą wiadomość e-mailem, SMS-em, przez komunikator lub portal społecznościowy, a także próbować zainstalować złośliwe oprogramowanie. W 2019 roku CSIRT NASK zarejestrował 6484 incydenty, w tym 4100 oszustw internetowych. Dziś przestępcy wykorzystują również sztuczną inteligencję do tworzenia przekonujących wiadomości, dlatego poprawny język nie potwierdza tożsamości nadawcy.
Uważaj na presję czasu („konto zostanie zablokowane za 10 minut”), prośby o hasło lub PIN, nieoczekiwane załączniki oraz adresy nadawców i stron różniące się choćby jedną literą od prawdziwych. Zanim klikniesz, sprawdź pełny adres e-mail i cel linku. Zamiast logować się przez odnośnik, wpisz znany adres serwisu bezpośrednio w przeglądarce. W podejrzanej sytuacji lepiej poświęcić minutę na weryfikację niż później odzyskiwać konto.
Chwila namysłu może zatrzymać oszustwo
Socjotechnika wykorzystuje strach, ciekawość, pośpiech i chęć pomocy. W spear-phishingu oszust dopasowuje wiadomość do konkretnej osoby lub firmy, nawiązując na przykład do prawdziwego projektu, przełożonego czy partnera biznesowego. Oszustwo „na BLIKa” często zaczyna się od przejęcia konta znajomego i pilnej prośby o kod. Zadzwoń do tej osoby pod znany Ci numer, a z bankiem skontaktuj się oficjalnym kanałem. Nie podawaj przez e-mail ani SMS pełnego hasła lub PIN-u — banki i urzędy o nie nie proszą.
Gdy wiadomość budzi wątpliwości, nie otwieraj załącznika ani na nią nie odpowiadaj; zgłoś ją zespołowi bezpieczeństwa lub dostawcy poczty. Dodatkowo włącz uwierzytelnianie dwuskładnikowe, używaj unikalnych haseł liczących co najmniej 12 znaków i przechowuj je w menedżerze haseł. Regularnie aktualizuj system oraz program antywirusowy. Jeśli klikniesz podejrzany link, od razu zmień hasło z zaufanego urządzenia i sprawdź aktywność na koncie. Gdy ujawnisz dane płatnicze, skontaktuj się z bankiem.
Wskazówka: jeśli link prowadzi do strony logowania, wpisz jej adres samodzielnie w przeglądarce — nawet kłódka przy adresie nie gwarantuje, że witryna jest prawdziwa.
Szyfrowanie, aktualizacje i kopie zapasowe w ochronie danych
Szyfruj pliki na dysku i podczas przesyłania — odczytasz je wtedy tylko za pomocą właściwego klucza. Korzystaj z HTTPS, VPN-u w publicznej sieci Wi‑Fi oraz silnego, unikalnego hasła. Włącz też uwierzytelnianie dwuskładnikowe, na przykład kod z aplikacji lub klucz sprzętowy.
Aktualizuj system, przeglądarkę, aplikacje i urządzenia domowe, aby usuwać luki wykorzystywane przez cyberprzestępców. Włącz automatyczne poprawki lub sprawdzaj dostępność aktualizacji co najmniej raz w tygodniu. Używaj legalnego oprogramowania, zapory sieciowej i ochrony antywirusowej. Zanim otworzysz załącznik lub klikniesz link, sprawdź adres nadawcy i nazwę witryny — phishing, ransomware i fałszywe strony logowania często wykorzystują pośpiech. Zadbaj też, by pracownicy i domownicy znali podstawowe zasady bezpieczeństwa. Sama regularnie sprawdzam ustawienia aktualizacji i kopii zapasowych, bo kilka minut uwagi może oszczędzić sporo stresu.
Chroń ważne pliki przed awarią i atakiem
Kopia zapasowa pomoże odzyskać dane po awarii dysku, przypadkowym skasowaniu pliku, kradzieży urządzenia lub ataku ransomware. Stosuj zasadę 3–2–1: przechowuj 3 kopie danych na 2 rodzajach nośników, w tym 1 poza głównym urządzeniem — na przykład na odłączonym dysku lub w szyfrowanej chmurze. Najważniejsze pliki zapisuj codziennie, a pełną kopię twórz co tydzień. Następnie sprawdź, czy możesz odzyskać wybrane dokumenty. Szyfruj kopie i chroń je silnym hasłem.
Dopasuj ochronę do przechowywanych danych i skutków ich utraty. Ogranicz dostęp do dokumentów zdrowotnych, finansowych, służbowych i rodzinnych do osób, które go potrzebują, a niepotrzebne pliki usuwaj. Ustal harmonogram aktualizacji i kopii, na przykład codzienny dla pracy oraz cotygodniowy dla domowego archiwum. Co kilka miesięcy przetestuj odtwarzanie danych. Dzięki temu szyfrowanie, aktualizacje i sprawdzone kopie wspólnie zwiększą odporność na błędy, awarie i ataki.
Wskazówka: przynajmniej raz na kilka miesięcy odłącz kopię zapasową od sieci i przetestuj odzyskanie z niej kilku plików — ransomware może zaszyfrować także podłączone dyski, a nieprzetestowana kopia nie daje pewności, że dane da się odzyskać.
Zarządzanie ryzykiem i szkolenia pracowników w firmie
Poniższe działania pomagają firmie rozpoznawać zagrożenia, ograniczać ryzyko i przygotowywać pracowników do bezpiecznej pracy z danymi oraz systemami.
- Rozpoznawaj ryzyka i kluczowe zasoby. Wskaż najważniejsze dane i systemy, osoby narażone na skutki incydentu oraz możliwe konsekwencje — od przerwy w działalności i utraty klientów po szkody dla osób, których dane dotyczą. Regularnie aktualizuj ocenę ryzyka.
- Dopasuj zabezpieczenia do firmy. Łącz ochronę techniczną, organizacyjną i fizyczną. Aktualizuj oprogramowanie, stosuj zapory sieciowe, szyfruj dane i połączenia, korzystaj z legalnych programów oraz twórz bezpieczne kopie zapasowe. Ogranicz dostęp do informacji do osób, które go potrzebują, i chroń urządzenia oraz serwery.
- Wprowadź jasne, aktualne procedury. Ustal zasady przetwarzania danych, korzystania z urządzeń i sieci, nadawania uprawnień oraz zgłaszania incydentów. Regularnie przeglądaj procedury, dbaj o ich zrozumiałość i stosowanie, a nowe usługi oraz rozwiązania projektuj z myślą o bezpieczeństwie.
- Organizuj cykliczne szkolenia. Regularnie przypominaj zasady — podobnie jak podczas szkoleń BHP — ćwicz rozpoznawanie zagrożeń i omawiaj przykłady z codziennej pracy. Naucz pracowników, jak chronić dane oraz komu zgłaszać podejrzane wiadomości i zdarzenia.
- Ucz rozpoznawania phishingu i socjotechniki. Fałszywe e-maile, SMS-y i wiadomości w komunikatorach mogą naśladować korespondencję z urzędu, od kuriera, współpracownika lub partnera biznesowego. Zachowuj ostrożność wobec pilnych próśb, nietypowych linków i załączników, a wątpliwe prośby potwierdzaj innym, znanym kanałem.
- Stosuj bezpieczne logowanie i korzystanie z sieci. Twórz silne, unikalne hasła i przechowuj je w menedżerze haseł; włącz także uwierzytelnianie dwuskładnikowe. Korzystaj z szyfrowanych połączeń HTTPS, a w publicznych sieciach Wi‑Fi — z VPN. Nie używaj tych samych haseł w różnych usługach ani na wielu urządzeniach.
- Monitoruj dostęp i aktualizuj systemy. Regularnie sprawdzaj logi, aktywność na kontach i uprawnienia użytkowników. Aktualizuj systemy oraz aplikacje, aby usuwać znane luki, i korzystaj z ochrony antywirusowej oraz antymalware.
- Przygotuj plan reagowania na incydenty. Określ, kto podejmuje decyzje, jak odizolować zagrożone urządzenie, zabezpieczyć dane i wznowić pracę. Szybkie zgłoszenie podejrzanego zdarzenia ogranicza skutki phishingu, ransomware i nieuprawnionego dostępu.
- Uwzględniaj urządzenia i nowe technologie. Chroń smartwatche, telefony i usługi chmurowe: ustawiaj unikalne, silne hasła i sprawdzaj, jakie dane przekazują. Pamiętaj, że sztuczna inteligencja może wspierać obronę, ale także ataki, na przykład tworzenie wiarygodnych fałszywych nagrań głosu i obrazu.
- Doskonal system i wzmacniaj odpowiedzialność kierownictwa. Kierownictwo powinno godzić cele biznesowe z bezpieczeństwem pracowników, klientów i partnerów. Regularne audyty, przeglądy procedur i analizy incydentów pozwalają oceniać skuteczność zabezpieczeń oraz zwiększać odporność firmy.
Źródła:
- https://cyberdefence24.pl/cyberbezpieczenstwo/jak-chronic-swoje-dane-80-proc-incydentow-mozna-uniknac
- https://techsetter.pl/jak-zabezpieczyc-swoje-konto-przed-cyberatakami/
- https://www.gov.pl/web/baza-wiedzy/czym-jest-phishing-i-jak-nie-dac-sie-nabrac-na-podejrzane-widomosci-e-mail-oraz-sms-y
- https://www.polskieradio.pl/10/10332/artykul/3313009,cyberbezpieczenstwo-w-2024-roku-postaw-na-uwaznosc
- https://skwp.pl/aktualnosc/%F0%9F%94%90-cyberbezpieczenstwo-w-praktyce-zapraszamy-na-webinar/
- https://katowice.skwp.pl/aktualnosc/zapraszamy-na-bezplatny-cykl-webinarow-na-temat-cyberbezpieczenstwa-w-firmie%E2%9D%97%F0%9F%91%8D%F0%9F%92%BB%F0%9F%98%8A/
FAQ - Najczęściej zadawane pytania
Jakie cechy powinno mieć bezpieczne hasło?Powinno mieć co najmniej 12 znaków i łączyć wielkie oraz małe litery, cyfry i znaki specjalne. Używaj innego hasła do każdego konta, a do ich tworzenia i przechowywania skorzystaj z menedżera haseł.
Dlaczego warto włączyć uwierzytelnianie dwuskładnikowe?Uwierzytelnianie dwuskładnikowe wymaga dodatkowego potwierdzenia tożsamości, więc samo skradzione hasło zwykle nie wystarczy do przejęcia konta. Włącz je przede wszystkim do poczty, bankowości, chmury i mediów społecznościowych; jeśli to możliwe, wybierz aplikację uwierzytelniającą lub klucz sprzętowy.
Jak rozpoznać próbę phishingu?Zwróć uwagę na presję czasu, prośby o hasło lub PIN, podejrzane załączniki oraz adresy nadawców i stron różniące się od prawdziwych. Nie loguj się przez przesłany link — wpisz znany adres serwisu samodzielnie w przeglądarce, a wątpliwą prośbę potwierdź innym kanałem.
Jak kopie zapasowe pomagają chronić dane?Pozwalają odzyskać pliki po awarii, przypadkowym usunięciu, kradzieży urządzenia lub ataku ransomware. Stosuj zasadę 3–2–1, przechowuj co najmniej jedną kopię offline lub poza głównym urządzeniem i regularnie testuj możliwość odtworzenia danych.
Jak firma może przygotować pracowników na cyberzagrożenia?Powinna organizować cykliczne szkolenia z rozpoznawania phishingu, bezpiecznego korzystania z danych i zgłaszania incydentów. Warto też ustalić jasny plan reagowania, regularnie przeglądać uprawnienia i ćwiczyć scenariusze takie jak ransomware.